Panduan Hardening Server Linux: 8 Standar Keamanan untuk Server Bisnis
Panduan komprehensif 8 langkah hardening server Linux (Ubuntu/Debian) untuk melindungi aset data perusahaan, mencegah intrusi, dan memenuhi standar UU PDP.
Jawaban singkat
Yang perlu dipahami sebelum membaca lebih jauh
- Hardening server Linux adalah proses sistematis untuk memperkuat pertahanan sistem operasi melalui penutupan port yang tidak diperlukan, pembatasan hak akses administratif, penegakan otentikasi kunci kriptografi SSH, penerapan firewall ketat, dan otomasi pembaruan keamanan guna memastikan integritas data bisnis terjaga.
Dalam ekosistem komputasi awan (cloud computing), kecepatan penyediaan server baru merupakan sebuah kemudahan operasional yang luar biasa. Hanya dalam hitungan menit, sebuah Virtual Private Server (VPS) atau instance komputasi dapat aktif dan siap digunakan.
Namun, sistem operasi Linux yang baru diinstal umumnya dibekali konfigurasi dasar yang berfokus pada kemudahan integrasi awal, bukan pada kesiapan keamanan tingkat korporat. Begitu server terhubung dengan alamat IP publik, mesin tersebut berada di ruang jaringan terbuka yang membutuhkan lapisan perlindungan terstruktur.
Hardening server adalah proses pengetatan konfigurasi sistem operasi guna meminimalkan celah keamanan (attack surface). Bagi perusahaan di Indonesia yang mengelola data pelanggan, rekam transaksi, atau sistem informasi operasional, penerapan standar hardening juga merupakan wujud kepatuhan terhadap amanat Undang-Undang No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP).
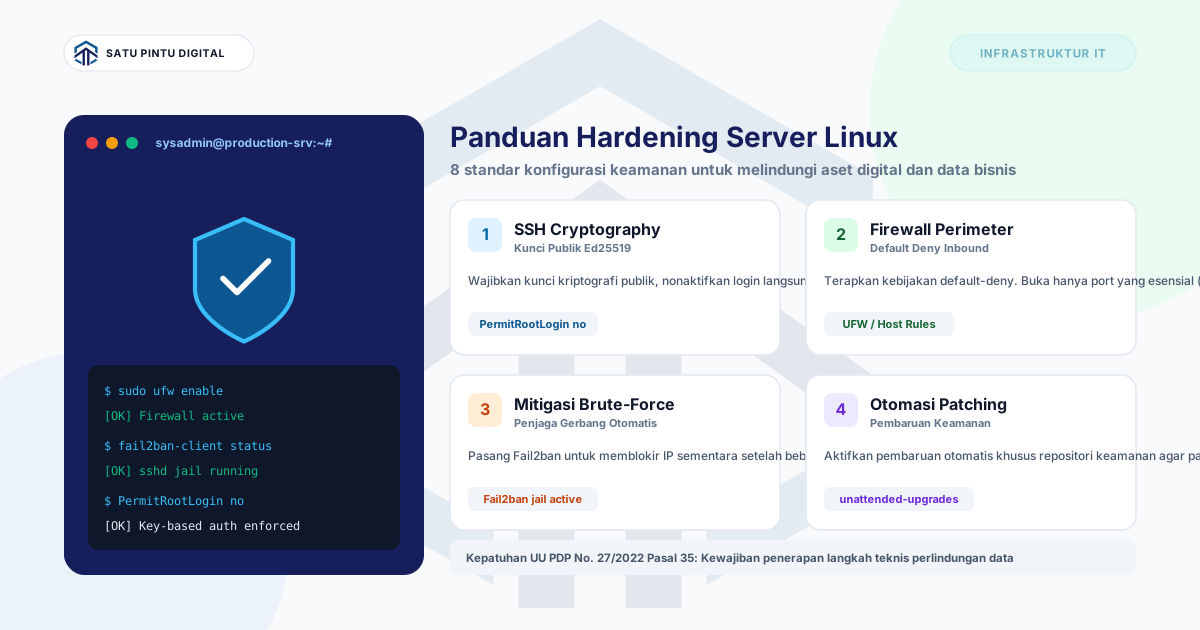
Berikut adalah panduan 8 langkah standar pengamanan server Linux (Ubuntu/Debian) yang direkomendasikan untuk lingkungan bisnis.
Kerangka 8 Standar Hardening Server Linux Bisnis
┌─────────────────────────────────────────────────────────────┐
│ 1. Otentikasi SSH Kriptografi → Wajibkan Kunci Ed25519     │
│ 2. Penerapan Prinsip Least Privilege via Pengguna Sudo      │
│ 3. Kebijakan Firewall Terpusat (Default Deny Inbound)       │
│ 4. Proteksi Terhadap Pemindaian Berulang via Fail2ban       │
│ 5. Otomasi Penambalan Patch Keamanan (unattended-upgrades) │
│ 6. Isolasi Izin Eksekusi Direktori Memori Bersama (/tmp)   │
│ 7. Audit Port Jaringan & Pengurangan Layanan Non-Esensial   │
│ 8. Penguatan Parameter Jaringan Kernel via Sysctl           │
└─────────────────────────────────────────────────────────────┘
Langkah 1: Menerapkan Kunci Kriptografi dan Mengunci Akses Root SSH
Metode otentikasi kata sandi biasa rentan terhadap upaya tebakan otomatis (dictionary attack). Praktik terbaik industri mewajibkan penggunaan kunci publik kriptografi modern (seperti Ed25519 atau RSA minimal 4096-bit) serta menonaktifkan login langsung menggunakan akun superuser root.
- Buat pasangan kunci di komputer pengelola:
ssh-keygen -t ed25519 -C "[email protected]" - Pasang kunci publik pada server:
ssh-copy-id -i ~/.ssh/id_ed25519.pub sysadmin@IP_SERVER - Konfigurasikan berkas
/etc/ssh/sshd_config:# Nonaktifkan akses langsung root via jaringan PermitRootLogin no # Nonaktifkan otentikasi berbasis password PasswordAuthentication no PermitEmptyPasswords no # Batasi percobaan gagal dalam satu sesi MaxAuthTries 3 # Opsional: sesuaikan port administrasi untuk mereduksi log acak Port 2222 - Verifikasi sintaks dengan perintah
sshd -t, lalu lakukan reload layanan:sudo systemctl restart sshd
Tips Praktik: Selalu pastikan Anda membuka jendela terminal baru untuk menguji koneksi kunci SSH sebelum menutup sesi terminal yang sedang aktif.
Langkah 2: Memisahkan Akun Pengguna Operasional (Prinsip Least Privilege)
Menjalankan operasional harian langsung sebagai root meningkatkan risiko kesalahan eksekusi perintah yang dapat merusak struktur data. Buat akun operator khusus dan berikan akses administratif bertingkat melalui perintah sudo:
# Buat pengguna baru untuk operasional
sudo adduser operasional

# Daftarkan ke dalam kelompok administratif sudo
sudo usermod -aG sudo operasional
Dengan skema ini, setiap instruksi administratif tercatat di log sistem dengan identitas pengguna yang jelas, mempermudah pelacakan audit internal perusahaan.
Langkah 3: Menetapkan Aturan Firewall UFW dengan Kebijakan “Default Deny”
Pintu masuk jaringan harus dikontrol secara ketat. Terapkan prinsip bahwa semua koneksi masuk (incoming) ditolak secara default, dan hanya buka port layanan yang memang dibutuhkan untuk aktivitas bisnis:
# Setel kebijakan dasar
sudo ufw default deny incoming
sudo ufw default allow outgoing

# Buka port administrasi SSH yang telah ditentukan (misal: 2222)
sudo ufw allow 2222/tcp comment 'Akses Administrasi SSH'

# Buka port protokol web jika server melayani aplikasi publik
sudo ufw allow 80/tcp comment 'HTTP Web'
sudo ufw allow 443/tcp comment 'HTTPS Secure Web'

# Aktifkan firewall
sudo ufw enable
Pastikan port sensitif—seperti port basis data MySQL (3306) atau PostgreSQL (5432)—tidak pernah diarahkan ke alamat publik (0.0.0.0), melainkan hanya terikat pada antarmuka lokal (127.0.0.1) atau jaringan privat tertutup (VPC). Untuk organisasi dengan topologi multi-server, mengombinasikan aturan host dengan layanan Managed Firewall di tingkat perimeter jaringan memberikan lapisan perlindungan komprehensif.
Langkah 4: Memasang Fail2ban untuk Mitigasi Serangan Brute-Force
Untuk mencegah beban pemrosesan server akibat pemindaian yang terus-menerus, pasang perangkat lunak Fail2ban. Fail2ban secara cerdas memantau log autentikasi sistem dan secara otomatis menerapkan blokir IP sementara terhadap sumber koneksi yang berkali-kali gagal mengautentikasi diri:
# Pemasangan paket Fail2ban
sudo apt update && sudo apt install -y fail2ban
Buat konfigurasi lokal pada berkas /etc/fail2ban/jail.local:
[DEFAULT]
bantime  = 1h
findtime = 10m
maxretry = 3

[sshd]
enabled = true
port    = 2222
logpath = %(sshd_log)s
backend = systemd
Jalankan layanan dengan sudo systemctl enable --now fail2ban. Anda dapat memeriksa status operasionalnya kapan saja menggunakan perintah sudo fail2ban-client status sshd.
Langkah 5: Mengotomatiskan Penambalan Patch Keamanan (unattended-upgrades)
Mayoritas insiden keamanan siber memanfaatkan kerentanan perangkat lunak lama yang perbaikannya telah dirilis oleh pengembang resmi namun belum sempat diaplikasikan oleh pengelola server.
Aktifkan pembaruan otomatis khusus paket keamanan:
sudo apt install -y unattended-upgrades update-notifier-common
sudo dpkg-reconfigure --priority=low unattended-upgrades
Pastikan pada konfigurasi /etc/apt/apt.conf.d/50unattended-upgrades, baris repositori keamanan ("${distro_id}:${distro_codename}-security";) berada dalam posisi aktif. Ini menjamin sistem operasi Anda selalu terlindungi dari kerentanan terbaru tanpa mengganggu dependensi pustaka aplikasi bisnis.
Langkah 6: Mengamankan Direktori Memori Bersama (/tmp dan /dev/shm)
Direktori /tmp memiliki sifat world-writable agar berbagai aplikasi dapat menulis data sementara. Untuk mencegah skrip tidak sah dieksekusi dari lokasi ini, tambahkan pembatasan izin pada berkas /etc/fstab:
tmpfs /tmp tmpfs defaults,noexec,nosuid,nodev 0 0
tmpfs /dev/shm tmpfs defaults,noexec,nosuid,nodev 0 0- noexec: Melarang eksekusi biner langsung dari direktori tersebut.
- nosuid: Mencegah eskalasi hak istimewa pengguna melalui bit SUID.
- nodev: Memblokir pembuatan perangkat karakter atau blok khusus.
Langkah 7: Mengaudit Port Terbuka dan Menghentikan Layanan Non-Esensial
Semakin sedikit layanan jaringan yang berjalan di latar belakang, semakin kecil peluang terjadinya interaksi yang tidak diinginkan. Lakukan inspeksi berkala terhadap port yang sedang aktif:
sudo ss -tulpnJika terdapat layanan bawaan sistem yang tidak dibutuhkan untuk operasional (misalnya layanan print server atau protokol remote lawas), nonaktifkan segera:
sudo systemctl stop nama_service
sudo systemctl disable nama_service
Langkah 8: Mengoptimalkan Parameter Kernel Jaringan via Sysctl
Sesuaikan konfigurasi kernel di /etc/sysctl.d/99-security.conf untuk memperkuat ketahanan tumpukan jaringan (network stack) terhadap manipulasi paket:
# Mitigasi risiko serangan SYN Flood
net.ipv4.tcp_syncookies = 1

# Nonaktifkan penerimaan pengalihan rute paket (ICMP redirects)
net.ipv4.conf.all.accept_redirects = 0
net.ipv6.conf.all.accept_redirects = 0

# Jangan mengirimkan pengalihan ICMP
net.ipv4.conf.all.send_redirects = 0

# Proteksi terhadap IP spoofing dengan Reverse Path Filtering
net.ipv4.conf.all.rp_filter = 1
net.ipv4.conf.default.rp_filter = 1

# Abaikan permintaan broadcast ping
net.ipv4.icmp_echo_ignore_broadcasts = 1
Terapkan aturan secara langsung tanpa harus melakukan restart mesin dengan sudo sysctl --system.
Relevansi Hardening dengan Standar Tata Kelola & Regulasi UU PDP
Di Indonesia, penerapan standar teknis keamanan sistem bukan hanya kebutuhan internal tim IT, melainkan juga bagian dari kepatuhan hukum. Pasal 35 Ayat (1) UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) menetapkan:
“Pengendali Data Pribadi wajib melindungi dan memastikan keamanan Data Pribadi yang diprosesnya dengan melakukan penyusunan dan penerapan langkah teknis operasional untuk melindungi Data Pribadi dari gangguan pemrosesan data…”
Menerapkan standar acuan seperti CIS Linux Benchmarks dan panduan resmi Ubuntu Server Security memberikan bukti dokumentatif yang solid bahwa organisasi Anda telah menjalankan prinsip kehati-hatian (duty of care) yang terstandarisasi.
Menjaga Keamanan Server sebagai Proses Berkelanjutan
Konfigurasi awal yang solid adalah fondasi penting, namun keamanan infrastruktur menuntut pemeliharaan yang konsisten:
- Pemantauan metrik dan anomali trafik jaringan selama 24 jam sehari.
- Pembaharuan berkala sertifikat keamanan dan audit log akses.
- Koordinasi pemeliharaan patch dengan jaminan SLA uptime server yang terukur.
Bagi perusahaan yang ingin memfokuskan sumber daya internalnya pada inovasi produk dan bisnis, mempercayakan pemeliharaan infrastruktur harian kepada mitra berpengalaman merupakan solusi efisien untuk memastikan seluruh server selalu berada dalam kondisi prima dan terproteksi.
Ingin memastikan seluruh server dan infrastruktur bisnis Anda memenuhi standar keamanan terbaik? PT. Satu Pintu Digital menyediakan layanan Managed Server dan Managed Firewall yang membantu bisnis Anda mengelola konfigurasi keamanan, pemantauan 24/7, penambalan patch berkala, hingga audit kepatuhan teknis.
Baca sumbernya
Referensi dan dokumentasi
- CIS Linux Benchmarks — Center for Internet Security Pedoman standar global mengenai konfigurasi pengamanan dan hardening distribusi sistem operasi enterprise
- Dokumentasi Resmi Keamanan Ubuntu Server Dokumentasi teknis Canonical mengenai tata kelola hak akses, firewall, dan manajemen pembaruan keamanan
Pertanyaan umum
Yang sering ditanyakan sebelum implementasi
- Mengapa server Linux baru di cloud langsung menerima percobaan akses dari internet?
- Rentang alamat IP publik di seluruh dunia dipindai secara konstan oleh skrip otomasi yang mencari port standar yang terbuka. Menerapkan hardening sejak awal memastikan server memiliki kekebalan dasar terhadap aktivitas pemindaian tersebut.
- Apakah mengganti port default SSH sudah cukup untuk mengamankan server?
- Mengganti port default (misalnya ke port 2222 atau port tinggi lainnya) berguna untuk mengurangi kebisingan log pemindaian acak. Namun, pilar keamanan utamanya tetap terletak pada penonaktifan login password dan penggunaan kunci kriptografi publik yang kuat.
- Bagaimana cara menjaga kestabilan sistem saat mengaktifkan pembaruan patch otomatis?
- Gunakan fitur pembaruan otomatis (seperti `unattended-upgrades`) yang dikonfigurasi secara spesifik hanya untuk repositori keamanan (`-security`). Pendekatan ini menutup kerentanan sistemik tanpa mengganggu dependensi aplikasi bisnis.
- Bagaimana kaitan hardening server dengan regulasi kepatuhan data di Indonesia?
- Undang-Undang No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) Pasal 35 mewajibkan pengendali data menerapkan langkah teknis operasional untuk mencegah kegagalan pelindungan data. Dokumentasi langkah hardening merupakan salah satu bukti pemenuhan kewajiban kepatuhan tersebut.
Umpan balik
Apakah panduan ini membantu memahami arsitektur & keandalan server?
Artikel ini bagian dari catatan digital Satu Pintu Digital. Artikel berikutnya membahas topik yang berkaitan.
Baca berikutnya